Параметры протокола XRay
Общая информация
В этой инструкции описаны параметры протокола XRay в AmneziaVPN 5.1.0.6. Помимо Порта и Имени сервера (SNI), в приложении можно менять транспорт, защиту соединения и дополнительные параметры передачи данных. Сам протокол должен быть установлен на сервер из AmneziaVPN 5.0.1.5 или новее.
Изменение параметров может понадобиться, если подключение по протоколу XRay не работает в определённой сети. Если подключение работает, менять параметры протокола не нужно.
Чтобы перейти в настройки XRay, нажмите на название любого подключения в AmneziaVPN, затем на иконку ⚙️ (шестерёнка) справа от подключения к вашему серверу, в списке установленных протоколов выберите XRay и откройте раздел XRay настройки сервера.
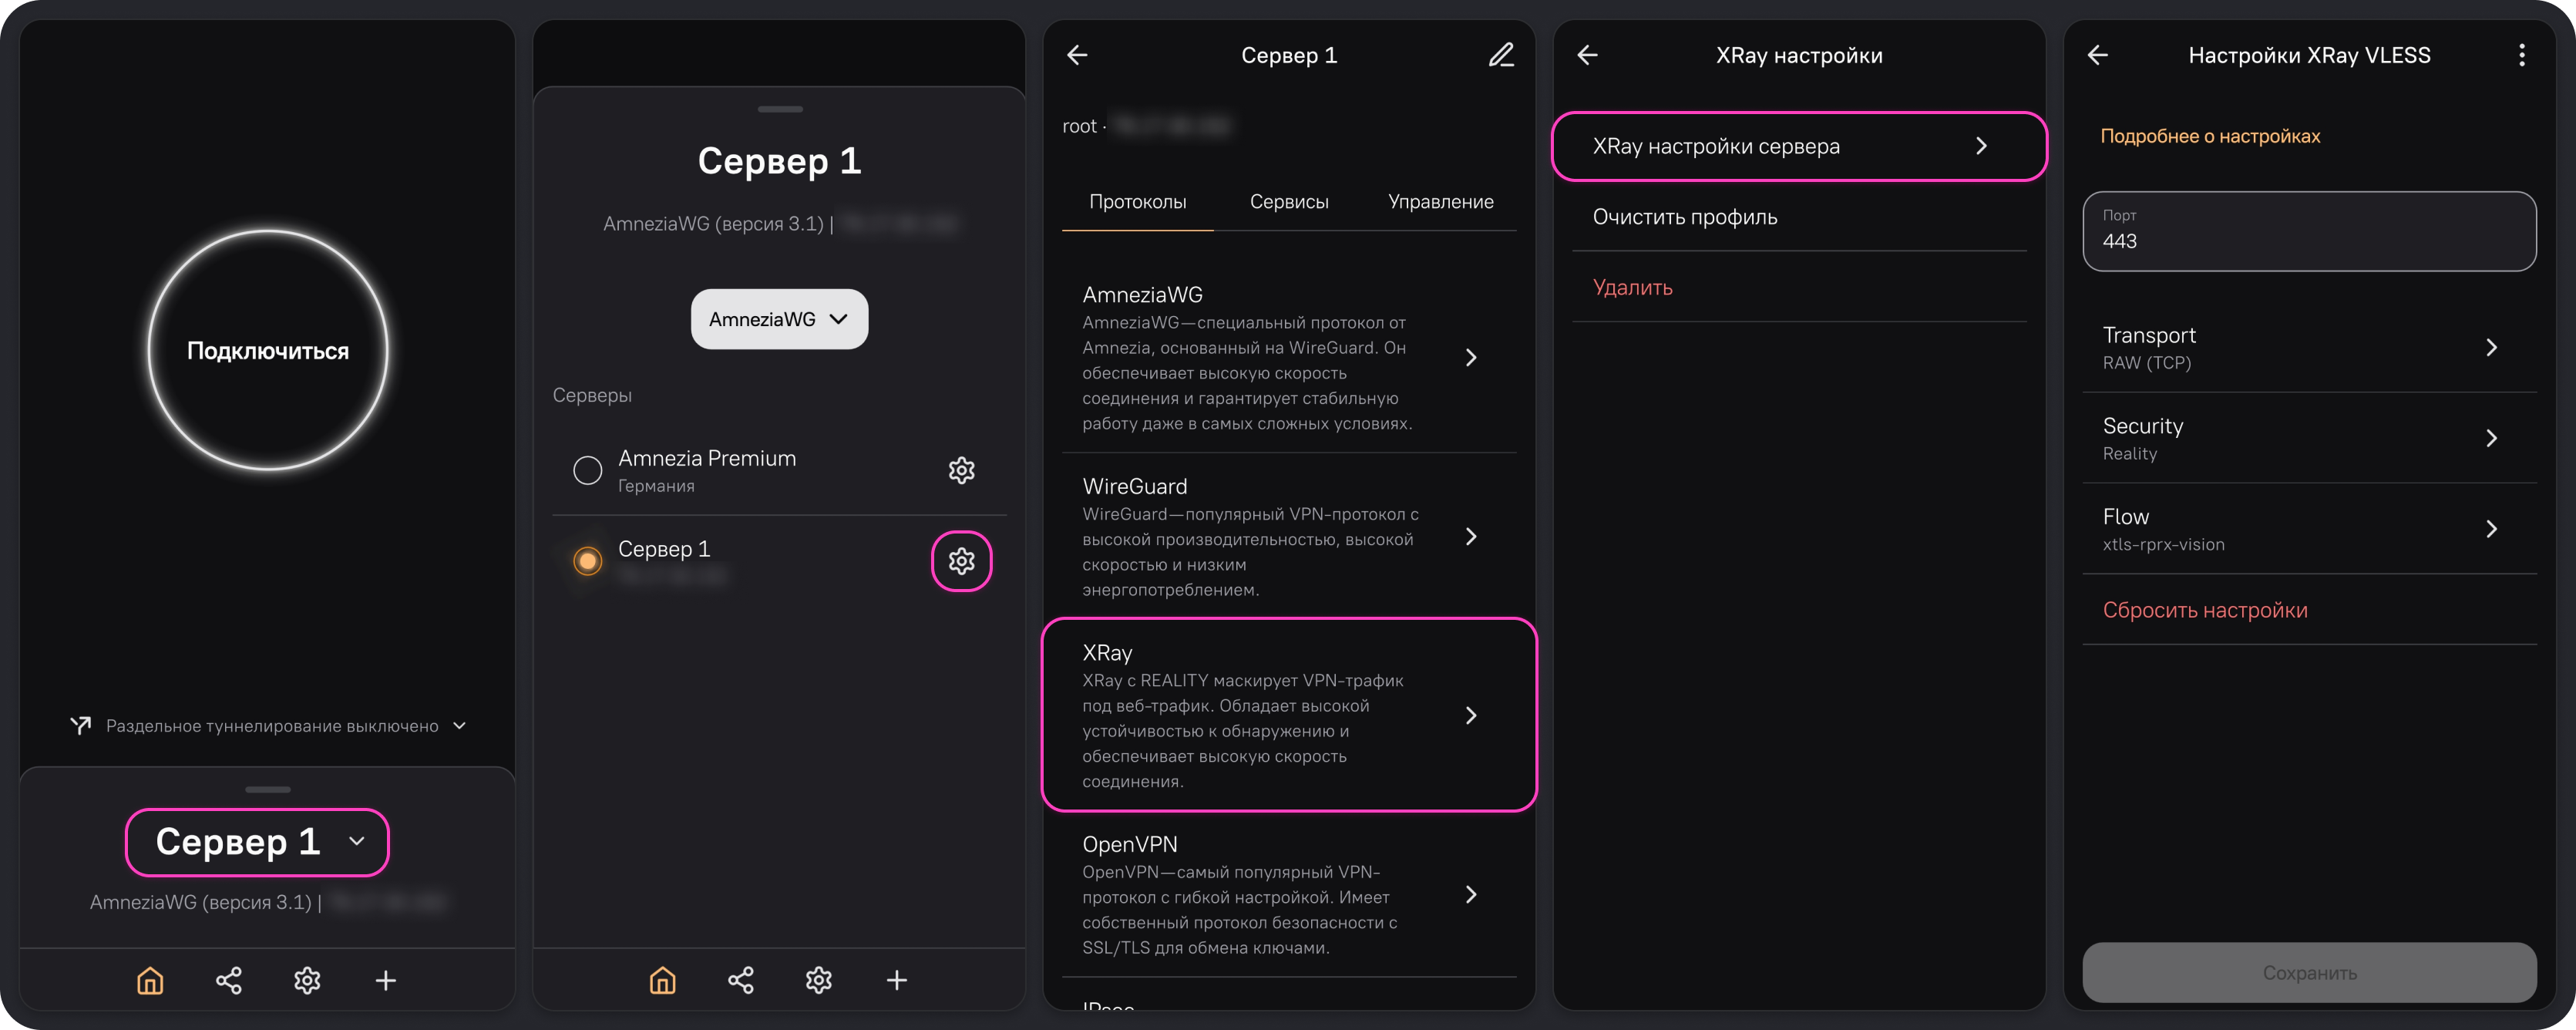
Параметры XRay
Далее будут перечислены параметры XRay в том же порядке, в котором они отображаются или появляются в AmneziaVPN при настройке протокола.
В Transport выбирается способ передачи VPN-трафика, в Security — защита соединения, а во Flow — дополнительная обработка VPN-трафика. От выбранных транспорта и защиты зависят доступные параметры и значения Flow.
При сохранении настроек протокола XRay обращайте внимание на сообщение приложения AmneziaVPN — если оно предупреждает, что ранее выданные ключи для подключения перестанут работать, их потребуется перевыпустить для всех пользователей. Ниже значком 🔑 будут отмечены все параметры или группы параметров, при изменении и сохранении которых старые ключи для подключения по протоколу XRay перестанут работать.
Порт 🔑
Порт, через который устройства подключаются к серверу по протоколу XRay. По умолчанию используется порт 443, но при необходимости его можно поменять на любой другой в диапазоне от 1 до 65535, например, 8443.
Не меняйте работающий порт без необходимости. В случае смены порта убедитесь, что он свободен.
XRay, установленный на сервер через AmneziaVPN, занимает выбранный порт для двух сетевых протоколов — и для TCP, и для UDP. Поэтому, если на сервере установлены другие VPN-протоколы AmneziaWG/WireGuard/OpenVPN или прокси-сервисы для Telegram, выбрать для XRay используемый ими порт не получится.
Transport 🔑
Транспорт определяет способ передачи VPN-трафика между приложением и VPN-сервером. В AmneziaVPN для XRay можно выбрать один из трёх транспортов: RAW (TCP), XHTTP или mKCP.
RAW (TCP)
Транспорт RAW передаёт VPN-трафик по TCP-соединению и не имеет дополнительных параметров.
XHTTP
Транспорт XHTTP передаёт VPN-трафик по TCP-соединению, как и RAW, но дополнительно помещает данные в HTTP-запросы и ответы. Сервер обрабатывает HTTP-запрос и извлекает из него VPN-данные для дальнейшей передачи.
При выборе транспорта XHTTP становятся доступными для настройки параметры Режим, Профиль HTTP, переключатели заголовков, Сессия и последовательность, Управление трафиком и Заполнение и мультиплексирование.
Режим 🔑
Режим определяет, как XHTTP передаёт данные от устройства к серверу и обратно:
- Auto — XRay сам выбирает режим в зависимости от выбранного способа защиты соединения (Security): при TLS или Нет используется Packet-up, а при Reality — Stream-one;
- Packet-up — данные от устройства отправляются отдельными порциями в нескольких HTTP-запросах. Чтобы сервер понимал, что эти запросы относятся к одному подключению, XHTTP добавляет к ним идентификатор сессии, который создаётся автоматически. Каждой порции данных присваивается порядковый номер, чтобы сервер мог собрать их в нужной последовательности. Данные от сервера передаются потоком в отдельном HTTP-ответе;
- Stream-up — данные в обоих направлениях передаются потоками, но для отправки и получения используются отдельные HTTP-запросы. Как и в Packet-up, запросы одного подключения связываются идентификатором сессии;
- Stream-one — отправка и получение данных происходят внутри одного HTTP-запроса и ответа на него. Идентификатор сессии для связи запросов не добавляется. Этот режим устанавливается по умолчанию при выборе транспорта XHTTP.
Где передавать идентификатор сессии и порядковые номера порций, задаётся позже, в параметрах Сессия и последовательность. Размеры порций и паузы между их отправкой настраиваются в параметрах Управление трафиком.
Профиль HTTP
Параметры HTTP-запросов, внутри которых XHTTP передаёт VPN-трафик:
- Хост 🔑 — доменное имя, указанное внутри HTTP-запроса. XRay на сервере проверяет, совпадает ли оно с именем, заданным в его настройках. Хост может, но не обязан совпадать со значением поля Имя сервера (SNI) — по умолчанию AmneziaVPN подставляет в оба параметра адрес
www.googletagmanager.com. Эти параметры используются на разных этапах: SNI — при установлении защищённого соединения, Хост — в HTTP-запросах внутри соединения. - Path 🔑 — путь, по которому XRay на вашем сервере принимает HTTP-запросы с VPN-данными.
Путь — это часть адреса после домена. Например, в
https://example.com/vpnпуть — это/vpn. Создавать страницу или папку по заданному пути не нужно ни на сервере, ни на сайте, указанном в поле Хост — путь задаётся в конфигурации самого XRay. Поле можно оставить пустым: по умолчанию используется корневой путь/, как в адресеhttps://example.com/. - UplinkHTTPMethod — тип HTTP-запроса, с которым устройство отправляет VPN-данные серверу: POST, PUT или PATCH. В самом XHTTP все три типа запроса выполняют одну задачу — передают VPN-данные. Отдельных режимов работы VPN для POST, PUT и PATCH нет. Выбирать PUT или PATCH нужно, если у вас есть промежуточный HTTP-сервис, и он настроен на обработку запросов только по одному из этих двух типов. Промежуточный HTTP-сервис — это, например, отдельно настроенный прокси между приложением и вашим сервером. Если такого сервиса у вас нет, оставьте POST.
Отключить заголовок gRPC 🔑
Отключает заголовок Content-Type: application/grpc в запросах Stream-up и Stream-one. Этот заголовок обозначает передаваемые данные как gRPC — это один из способов обмена данными между программами. В Packet-up этот переключатель не используется.
Отключить заголовок SSE 🔑
Отключает заголовок Content-Type: text/event-stream в ответе сервера. Такой заголовок используется, когда сайт присылает новые данные без перезагрузки страницы. В XHTTP переключатель убирает этот заголовок, но не отключает саму передачу VPN-данных.
Сессия и последовательность 🔑
В Packet-up используются все параметры этого раздела. В Stream-up используются только SessionPlacement и SessionKey, а в Stream-one не используется ни один. Если в Режим выбран Auto, ориентируйтесь на режим, который XRay выбирает для вашего Security, как описано выше.
-
SessionPlacement — в какой части HTTP-запроса передавать идентификатор сессии:
- Path — идентификатор сессии добавляется к пути из Профиль HTTP → Path. Например, при базовом пути
/vpnи условном идентификатореabc123начало пути запроса будет/vpn/abc123; - Header — в HTTP-заголовке, то есть в служебном поле запроса;
- Cookie — в куки, то есть в поле с именем и значением, передаваемом вместе с HTTP-запросом;
- Query — в параметре адреса после
?, например?x_session=abc123; - None — использовать место передачи по умолчанию. Результат такой же, как при Path: идентификатор сессии добавляется к пути запроса, а не отключается.
- Path — идентификатор сессии добавляется к пути из Профиль HTTP → Path. Например, при базовом пути
-
SessionKey — имя поля с идентификатором сессии. Используется только в случае, если в SessionPlacement выбраны Header, Cookie или Query. Например, в заголовке
X-Session: abc123имя поля —X-Session, аabc123— автоматически созданный идентификатор сессии. В SessionKey задаётся только имя, не сам идентификатор.Поле можно оставить пустым. По умолчанию для Header используется имя
X-Session, для Cookie и Query —x_session. Если в SessionPlacement выбраны Path или None, заполнять поле SessionKey не требуется. -
SeqPlacement — в какой части HTTP-запроса передавать номер порции данных в Packet-up. Идентификатор сессии общий для одного подключения, а у каждой порции свой номер: по нему сервер восстанавливает порядок данных. Место передачи выбирается так же, как в SessionPlacement.
-
SeqKey — имя поля с номером порции. Используется только в случае, если в SeqPlacement выбраны Header, Cookie или Query. Как и в SessionKey, здесь задаётся только имя поля, а не номер порции.
Поле можно оставить пустым. По умолчанию для Header используется имя
X-Seq, для Cookie и Query —x_seq. Если в SeqPlacement выбраны Path или None, заполнять поле SeqKey не требуется. -
UplinkDataPlacement (Где в запросе передаются отправляемые данные) — в какой части HTTP-запроса передавать VPN-данные:
- Body — в теле HTTP-запроса, то есть в его части с передаваемыми данными;
- Auto — сервер принимает данные из тела запроса, заголовков или куки. Устройство с этим значением отправляет данные в теле запроса; автоматического выбора между тремя способами на устройстве нет;
- Header — в HTTP-заголовках;
- Cookie — в куки.
Варианты Header и Cookie применяются только при явно выбранном режиме Packet-up. Если в Режим выбран Auto, оставьте Body, даже если приложение предлагает другие варианты.
-
UplinkDataKey — базовое имя HTTP-заголовков или куки, в которых передаются VPN-данные. XHTTP добавляет к этому имени номера частей данных внутри одного HTTP-запроса: например, при Header из
X-Dataполучаются заголовкиX-Data-0,X-Data-1и так далее.Поле можно оставить пустым. По умолчанию для Header и Auto используется имя
X-Data, для Cookie —x_data. При Auto это имя используется сервером для приёма данных из заголовков или куки. Если в UplinkDataPlacement выбран Body, заполнять поле UplinkDataKey не требуется.
Управление трафиком
Параметры размера и частоты HTTP-запросов, а также очереди данных на сервере. Если в Режим выбран Auto, ориентируйтесь на режим, который XRay выбирает для вашего Security, как описано выше.
В полях Мин и Макс задаются нижняя и верхняя границы диапазона, из которого XRay выбирает значение. Для фиксированного значения укажите одинаковые границы. Заполнять все поля вручную не нужно. При этом пустое поле и 0 не всегда означают отключение — их смысл зависит от параметра.
- UplinkChunkSize — размер отдельной части данных, передаваемой в HTTP-заголовке или куки. Используется только в Packet-up, если в UplinkDataPlacement выбраны Header или Cookie. Задаётся в байтах. Меньший размер означает больше частей данных внутри одного HTTP-запроса. Это позволяет уменьшить отдельные заголовки или куки, например под ограничение промежуточного HTTP-сервиса. Это не размер сетевого пакета и не аналог mtu. При пустом поле или
0XRay использует стандартный диапазон:3000–4000байт для Header и2048–3072байта для Cookie. - scMaxBufferedPosts — сколько порций данных сервер может держать в очереди для одного подключения Packet-up, пока собирает их в нужном порядке. Например, если вторая порция пришла раньше первой, сервер ждёт недостающую порцию и хранит уже полученную в очереди. Больший лимит позволяет хранить больше таких порций, но увеличивает возможный расход памяти. При переполнении очереди соединение прерывается — увеличивать лимит имеет смысл, если обрывы вызваны именно этим. Пустое поле или
0оставляет стандартный лимит XRay —30. - scMaxEachPostBytes 🔑 — границы размера одной порции данных Packet-up, в байтах. Устройство выбирает из диапазона верхний предел для отправляемой порции, а сервер принимает порции не больше Макс. Это не требование заполнять каждый запрос до указанного размера. При меньшем пределе тот же объём данных может потребовать больше HTTP-запросов. Менять параметр имеет смысл, если нужно изменить размер порций, например под ограничение промежуточного HTTP-сервиса. Для своего диапазона задайте обе границы от
1. Чтобы использовать стандартный предел1000000байт, оставьте оба поля пустыми или укажите0–0. - scStreamUpServerSecs — диапазон интервалов, в секундах, между отправками служебного заполнения сервером в Stream-up. Оно помогает удерживать HTTP-ответ открытым, когда полезные данные в нём не передаются. Меньший интервал означает более частую отправку заполнения и больший расход служебного трафика, больший — более редкую. Настройка может понадобиться, если промежуточный HTTP-сервис закрывает соединения при долгом отсутствии данных. Параметр не ограничивает общую длительность VPN-подключения и не используется в Packet-up или Stream-one.
- scMinPostsIntervalMs — диапазон минимальных пауз между отправками порций данных Packet-up, в миллисекундах. Увеличение пауз делает HTTP-запросы менее частыми, но может уменьшить скорость отправки данных на сервер. Уменьшение допускает более частую отправку, но само по себе не гарантирует ускорения. Это настройка частоты запросов, а не задержки всей сети. В Stream-up и Stream-one она не используется.
После очистки scStreamUpServerSecs или scMinPostsIntervalMs приложение при повторном открытии настроек автоматически заполняет поля своими исходными значениями: 1–100 секунд и 100–800 миллисекунд соответственно. Это не проверка фактически применённых значений. Если параметр отсутствует в конфигурации XRay, используются другие значения: 20–80 секунд и 30–30 миллисекунд. Чтобы задать нужный диапазон без этой неоднозначности, укажите обе границы явно.
Заполнение и мультиплексирование
В этой группе находятся отдельные экраны xPadding и XMux.
xPadding 🔑
Настройки служебного заполнения HTTP-запросов и ответов. XHTTP добавляет к ним строку выбранного размера, которая не содержит ваших данных. Это меняет внешний вид и размеры HTTP-обмена, но не заменяет шифрование.
-
xPaddingBytes — диапазон размера заполнения в байтах. Задаётся на отдельном экране в полях Мин и Макс — нижней и верхней границах, как в Управление трафиком. Для своего диапазона задайте обе границы от
1. Чтобы использовать стандартный диапазон100–1000байт, оставьте оба поля пустыми или укажите0–0. Больший размер добавляет больше служебных данных, а не увеличивает скорость или размер полезных данных; -
xPaddingObfsMode — включает применение заданных вами параметров заполнения. При выключении поля остаются видимыми, но становятся недоступными для редактирования. Пользовательские значения, включая xPaddingBytes, не применяются: XRay использует стандартное заполнение. Само заполнение не отключается;
-
xPaddingKey — текстовое имя cookie или параметра URL с заполнением. Это не секретный ключ. Используется для Cookie, Query и Query in header;
-
xPaddingHeader — текстовое имя HTTP-заголовка с заполнением. Используется для Header и Query in header; в других вариантах размещения это поле не требуется;
-
xPaddingPlacement — место размещения заполнения:
- Cookie — в cookie с именем из xPaddingKey;
- Header — непосредственно в заголовке с именем из xPaddingHeader;
- Query — в параметре URL с именем из xPaddingKey;
- Query in header — в параметре URL, который находится внутри заголовка. Здесь используются оба имени: xPaddingHeader для заголовка и xPaddingKey для параметра URL;
-
xPaddingMethod — способ формирования строки заполнения: Repeat-x повторяет символ
X, а Tokenish создаёт строку из случайных букв и цифр, похожую на токен. Оба варианта — служебное заполнение, а не способ авторизации.
Если оставить xPaddingKey и xPaddingHeader пустыми, AmneziaVPN подставит стандартные имена: x_padding и X-Padding соответственно. Эти же имена используются по умолчанию в XRay. Параметры заполнения должны быть совместимы на устройстве и сервере.
Для xPaddingBytes и scMaxEachPostBytes не задавайте нулевой Мин при ненулевом Макс: такой диапазон может привести к ошибке настройки или неработающему подключению. Задайте обе границы от 1 либо используйте 0–0 для стандартных значений XRay.
XMux
XMux позволяет передавать несколько подключений через общее HTTP-соединение, вместо того чтобы каждый раз создавать новое. Например, обращения разных приложений на вашем устройстве могут использовать одно соединение с VPS. Это называется мультиплексированием; речь не о количестве пользователей сервера. В отличие от Режим, который определяет способ отправки и получения данных, XMux управляет использованием общих соединений для разных подключений.
Переключатель xmux включает или выключает применение заданных в этом разделе значений. При его выключении поля остаются на экране, но становятся недоступными для редактирования. XRay использует свои значения по умолчанию: сам механизм XMux не отключается. Эти настройки определяют, как устройство использует соединения с сервером.
- maxConcurrency — сколько подключений может одновременно передаваться внутри одного транспортного соединения. Когда предел достигнут, для новых подключений создаётся другое соединение;
- maxConnections — сколько транспортных соединений создавать параллельно. До достижения предела для новых подключений создаются отдельные соединения, затем используются уже открытые. Нельзя задавать ненулевые ограничения одновременно для maxConnections и maxConcurrency — выбирается один из двух способов;
- cMaxReuseTimes — сколько раз транспортное соединение можно использовать для подключений. После достижения предела новые подключения в него не добавляются;
- hMaxRequestTimes — сколько HTTP-запросов суммарно может пройти через соединение. В отличие от maxConcurrency, считаются запросы за всё время, а не подключения, активные одновременно;
- hMaxReusableSecs — сколько секунд соединение можно использовать для новых HTTP-запросов. После этого срока новые запросы направляются в другое соединение; текущие не обрываются только из-за истечения срока;
- hKeepAlivePeriod — интервал служебных сообщений, проверяющих неактивное HTTP/2-соединение, в секундах. При HTTP/1.1 эта настройка не используется. Отрицательное значение, например
-1, отключает эти сообщения. Пустое поле или0оставляет стандартный интервал XRay —45секунд.
Для первых пяти параметров задаются границы диапазона Мин и Макс, как в Управление трафиком, а для hKeepAlivePeriod — одно число. Когда все параметры XMux пустые или нулевые, XRay использует стандартный набор: maxConnections — 3, hMaxRequestTimes — 600–900, hMaxReusableSecs — 1800–3000 секунд. Ограничения maxConcurrency и cMaxReuseTimes при этом не заданы.
Если задать хотя бы один ненулевой параметр, этот стандартный набор уже не подставляется целиком. Например, при заданном только maxConcurrency пустые hMaxRequestTimes и hMaxReusableSecs не сохраняют ограничения 600–900 запросов и 1800–3000 секунд. Поэтому параметры XMux нужно подбирать как единый набор, а не менять одно число в расчёте на то, что остальные стандартные ограничения сохранятся.
mKCP
mKCP обеспечивает передачу данных поверх UDP. Он может уменьшить задержку в нестабильной сети, но обычно расходует больше трафика, чем TCP.
Настройки mKCP
- TTI — интервал отправки пакетов mKCP в миллисекундах. Допустимы значения от
10до100. Меньшее значение позволяет чаще отправлять данные и подтверждения, что может уменьшить ожидание передачи, но увеличивает частоту служебного обмена и работы ядра. Это не гарантирует увеличения скорости: слишком частая отправка создаёт дополнительную нагрузку на устройство и VPS. - uplinkCapacity — пропускная способность отправки, на которую ориентируется mKCP, в МБ/с — мегабайтах в секунду, а не мегабитах. Для пересчёта из Мбит/с ориентируйтесь на соотношение: примерно
8Мбит/с на1МБ/с. Например,40Мбит/с — это примерно5МБ/с. XRay использует это число при расчёте количества пакетов, которые можно отправить, не дожидаясь подтверждения. Если задаёте значение вручную, ориентируйтесь на доступную скорость канала отправки, а не на желаемую скорость VPN. Слишком маленькое значение может ограничить передачу; завышенное не увеличит физическую пропускную способность канала. - downlinkCapacity — пропускная способность приёма, на которую ориентируется mKCP. Задаётся в МБ/с, как и uplinkCapacity, но учитывает принимающую сторону: сколько пакетов она готова принять до подтверждения. Для ручной настройки ориентируйтесь на доступную скорость приёма. Фактическая передача зависит и от отправителя, и от получателя — увеличение только одного значения не гарантирует ускорения.
- mtu — максимальный размер передаваемого пакета mKCP в байтах. Допустимы значения от
576до1460, по умолчанию используется1350. Если крупные UDP-пакеты не проходят через сеть без потерь, уменьшение mtu может помочь восстановить стабильную передачу. Но меньшие пакеты означают больше пакетов и служебных данных для передачи того же объёма. Меняйте mtu постепенно и проверяйте подключение после каждого изменения: универсального значения для всех сетей нет. - cwndMultiplier — множитель окна передачи: влияет на количество отправленных пакетов, для которых ещё не получено подтверждение. Минимальное значение —
1. Увеличение допускает больше таких пакетов одновременно, но не гарантирует ускорения. - maxSendingWindow — максимальный объём отправленных, но ещё не подтверждённых данных, в байтах. Это не общий лимит трафика за сеанс. Значение не должно быть меньше mtu. Если оставить поле пустым, XRay использует
2097152байта —2МиБ.
При выборе mKCP вариант Reality в разделе Security недоступен, а Flow отображается как Пусто.
Security 🔑
Определяет способ защиты соединения для выбранного Transport. Например, для XHTTP транспорт задаёт передачу данных в HTTP-запросах, а Security — защиту этого обмена. В приложении доступны Нет, TLS и Reality; для mKCP выбрать Reality нельзя.
Нет
Не добавляет к транспортному соединению защиту TLS или Reality. Поля ALPN, Fingerprint и Имя сервера (SNI) скрываются. Сам VLESS в используемой AmneziaVPN конфигурации не шифрует данные, поэтому Нет не следует выбирать для обычного подключения через интернет.
Этот вариант может использоваться в отдельно настроенной схеме, где защиту обеспечивает другой сервис, например HTTPS-прокси перед XRay. Сам выбор Нет такой сервис не создаёт и не настраивает.
TLS
Шифрует обмен между устройством и сервером с помощью TLS — механизма защиты, который используется, например, в HTTPS.
AmneziaVPN автоматически создаёт и настраивает сертификат для TLS. Вручную получать и загружать сертификат не требуется.
-
ALPN 🔑 — список протоколов, из которых устройство и сервер выбирают общий вариант при установлении TLS-соединения:
- h2 — HTTP/2;
- http/1.1 — HTTP/1.1;
- h2,http/1.1 — оба варианта.
Для XHTTP + TLS это влияет на выбор версии HTTP. Для RAW (TCP) или mKCP наличие HTTP в ALPN не превращает транспорт в XHTTP.
-
Fingerprint — профиль первого сообщения устройства при установлении TLS-соединения, которое называется Client Hello. Разные программы начинают TLS-подключение по-разному. XRay имитирует первое TLS-сообщение выбранного браузера или платформы. В приложении доступны hellochrome_120, chrome, firefox, safari, ios, android, edge, 360, qq и random.
hellochrome_120 — профиль Chrome 120, который AmneziaVPN 5.1.0.6 подставляет по умолчанию. chrome — другой профиль: в этой версии приложения он соответствует Chrome 133. Это не выбор браузера на вашем устройстве — использовать такой профиль можно независимо от того, каким браузером вы пользуетесь.
Для XHTTP + TLS с профилями android или 360 выбирайте в ALPN только http/1.1: эти профили не поддерживают HTTP/2. Если во Flow выбран один из вариантов XTLS Vision, не используйте android или 360 — для Vision требуется TLS 1.3, которого нет в этих профилях.
Значение random выбирает случайный профиль. Эта настройка не устанавливает браузер и не имитирует его работу целиком. Для mKCP + TLS поле Fingerprint не отображается: соединение создаётся обычным TLS-механизмом ядра. Изменение Fingerprint не меняет ранее выданные ключи; передача нового значения другим пользователям описана в разделе Настройки на других устройствах.
-
Имя сервера (SNI) 🔑 — доменное имя своего или стороннего сайта, которое устройство передаёт в начальном TLS-сообщении (Client Hello). Система фильтрации трафика может видеть это имя. Указывайте только домен — без
https://, пути и номера порта. Сам сайт в подключении не участвует, поэтому его поддержка TLS 1.3 или HTTP/2 неважна. Если текущий SNI работает, не меняйте его без необходимости.TLS не перенаправляет ваш VPN-трафик через сайт из SNI и не заменяет IP-адрес вашего сервера его адресом. Проверочное HTTPS-подключение, например, от системы фильтрации трафика интернет-провайдера, также не передаётся этому сайту. При выбранном транспорте RAW (TCP) или XHTTP на такую проверку отвечает XRay на вашем сервере своим TLS-сертификатом, а не сайт из SNI. Страницы указанного сайта проверяющий не получит. Транспорт mKCP принимает данные по UDP, поэтому обычная HTTPS-проверка по TCP к нему неприменима, но это не означает, что сервер нельзя обнаружить или проверить другими способами.
Reality
Шифрует обмен между устройством и сервером с помощью модифицированного TLS и маскирует VPN-сервер под настоящий HTTPS-сайт.
После выбора Reality становятся доступны параметры Fingerprint и Имя сервера (SNI). Reality доступен с RAW (TCP) и XHTTP, но не с mKCP.
-
Fingerprint — профиль первого сообщения устройства при установлении TLS-соединения, которое называется Client Hello. Разные программы начинают TLS-подключение по-разному. XRay имитирует первое TLS-сообщение выбранного браузера или платформы. Для Reality рекомендуем выбирать firefox или safari. Профиль chrome также можно использовать, но в РФ его нередко блокируют.
Профили android и 360 для Reality не подходят: они не поддерживают необходимый TLS 1.3. Если на сервере используется XRay 26.10.31, который устанавливается через AmneziaVPN 5.1.0.6, не выбирайте также hellochrome_120, ios, edge или qq: они не поддерживают необходимый этой версии Reality способ обмена ключами. random тоже не следует выбирать — он может подставить несовместимый профиль.
-
Имя сервера (SNI) 🔑 — доменное имя своего или стороннего сайта, которое устройство передаёт в начальном TLS-сообщении (Client Hello). Система фильтрации трафика может видеть это имя. Указывайте только домен — без
https://, пути и номера порта. Указанный сайт используется для маскировки, поэтому он должен быть доступен с VPS и поддерживать TLS 1.3 и HTTP/2. Одного факта, что сайт открывается у вас в браузере, недостаточно. Если текущий SNI работает, не меняйте его без необходимости.В самом XRay имя SNI и адрес сайта для маскировки — отдельные настройки; AmneziaVPN меняет их вместе при редактировании этого поля.
Reality не перенаправляет ваш VPN-трафик через сайт из SNI и не заменяет IP-адрес вашего сервера его адресом. Если система фильтрации трафика попробует проверить ваш сервер обычным HTTPS-подключением, XRay передаст это подключение сайту из SNI. На такую проверку ответит этот сайт со своим TLS-сертификатом, а не XRay на вашем VPS.
Flow
Дополнительная обработка VPN-трафика. Доступные значения зависят от Transport и Security: для RAW (TCP) с TLS или Reality можно использовать XTLS Vision, а с XHTTP и mKCP приложение показывает Пусто. При Security: Нет Vision не применяется.
В приложении доступны три значения:
- Пусто — не использовать дополнительный режим XTLS Flow;
- xtls-rprx-vision — использовать XTLS Vision: обработку вложенного TLS-трафика, например при открытии HTTPS-сайтов через VPN, чтобы уменьшить характерные признаки такого обмена. Этот вариант не пропускает UDP-трафик на порт
443; - xtls-rprx-vision-udp443 — использовать XTLS Vision и разрешать UDP-трафик на порт
443, который используется QUIC. Этот вариант предназначен для приложений, которым требуется QUIC; выбирать его без конкретной инструкции не нужно.
Включение или отключение XTLS Vision 🔑 — переход между Пусто и одним из двух вариантов Vision. Переключение между xtls-rprx-vision и xtls-rprx-vision-udp443 не требует замены ключей.
Изменение параметров
Если вы нашли набор параметров в интернете, перед применением проверьте, для какой версии XRay, транспорта и способа защиты он предназначен и нужны ли ему отдельно настроенные сервисы. Даже если набор работает у автора, это не гарантирует, что он подойдёт для вашего сервера и сети. Настройки для Xray-core или 3x-ui не всегда можно целиком перенести в AmneziaVPN.
Не объединяйте параметры из разных наборов: по отдельности они могут работать, а вместе — оказаться несовместимыми.
Перед изменениями создайте конфигурацию на основе текущих настроек, чтобы можно было вернуться к ним. Если вы подключены через тот XRay-сервер, параметры которого меняете, отключитесь от него. Изменения, затрагивающие работу XRay на сервере, прервут активные подключения его пользователей — предупредите их заранее.
После редактирования вернитесь на экран Настройки XRay VLESS, нажмите Сохранить, прочитайте сообщение приложения и подтвердите изменения кнопкой Продолжить. Если приложение предупредило, что старые ключи перестанут работать, после завершения настройки заново поделитесь подключением и замените ключи на устройствах пользователей.
Подключитесь с новыми настройками, откройте несколько сайтов и проверьте, нет ли обрывов. Сначала проверьте работу VPN в той сети, где возникала проблема, затем по возможности сравните подключение через Wi-Fi и мобильный интернет. Если сайты стали открываться медленнее или появились обрывы, вернитесь к сохранённой конфигурации. У другого интернет-провайдера результат с теми же настройками может отличаться.
Настройки на других устройствах
Некоторые параметры, например Fingerprint, меняют только подключение на вашем устройстве. Новые ключи для подключения в AmneziaVPN, выпущенные в этом приложении, содержат обновлённое значение; ранее выданные продолжают работать с прежним. Чтобы передать пользователю новое значение, создайте новый ключ для подключения в этом приложении и передайте его пользователю.
Изменённый Fingerprint не записывается на сервер как общее значение для всех подключений. Поэтому при добавлении того же сервера на другое устройство:
- По IP-адресу и данным доступа к серверу — приложение прочитает конфигурацию XRay с сервера, но не получит Fingerprint, изменённый на первом устройстве.
- Через ключ с полным доступом, созданный после сохранения изменений, — Fingerprint перенесётся вместе с настройками подключения и будет включён в новые ключи для подключения, выпущенные на втором устройстве.
Ключ с полным доступом содержит настройки на момент создания. Дальнейшие изменения на одном устройстве автоматически не передаются на другое.
Конфигурации XRay
В разделе Конфигурации XRay доступны функции сохранения, экспорта и импорта настроек протокола. Чтобы перейти в этот раздел, нажмите на ⋮ (три точки) вверху справа, находясь на основном экране Настройки XRay VLESS.
Конфигурации хранятся локально на вашем устройстве, не на VPN-сервере.
Доступные команды:
- Создать конфигурацию на основе текущих настроек — сохраняет текущие параметры протокола в приложении AmneziaVPN. В дальнейшем можно восстановить и применить настройки из созданной конфигурации или сохранить их в файл. Каждое нажатие сохраняет текущую конфигурацию, не перезаписывая предыдущие. Название конфигурации формируется из выбранных транспорта и защиты, а одинаковые названия можно различить по дате и времени.
- Экспорт настроек — сохраняет в файл
.jsonконфигурацию, меню которой вы открывали, а если ни одно меню не открывали — первую в списке. Текущие значения из полей эта команда автоматически не сохраняет. - Импорт настроек — добавляет в список конфигурацию из файла
.json, ранее сохранённого через Экспорт настроек или Экспорт конфигурации в AmneziaVPN.
Чтобы экспортировать значения, которые сейчас видны в полях, сначала нажмите Создать конфигурацию на основе текущих настроек, затем в меню созданной конфигурации выберите Экспорт конфигурации. Это можно сделать до применения настроек на сервере. Ранее созданные конфигурации не обновляются при редактировании полей или нажатии Сохранить.
В меню ⋮ каждой конфигурации доступны:
- Применить конфигурацию — заменяет текущие значения всех параметров протокола на значения, сохранённые в выбранной конфигурации. После применения конфигурации потребуется нажать кнопку Сохранить, чтобы протокол начал работать по заданным настройкам. Если кнопка Сохранить неактивна, значит параметры протокола из применённой конфигурации совпадают с текущими.
- Экспорт конфигурации — сохраняет конфигурацию в файл
.json. - Удалить конфигурацию — удаляет конфигурацию из списка.
Сброс настроек XRay
Функция Сбросить настройки на основном экране Настройки XRay VLESS сбрасывает все параметры протокола, в том числе порт, к значениям по умолчанию, которые задаются при первоначальной установке протокола XRay из текущей версии AmneziaVPN. Перед сохранением убедитесь, что порт 443 свободен и по TCP, и по UDP.
После сброса настроек протокола AmneziaVPN 5.1.0.6 по умолчанию выбирает Reality с Fingerprint: hellochrome_120. Это ошибка в настройках по умолчанию: hellochrome_120 несовместим с серверным XRay 26.10.31. Поэтому перед сохранением обязательно смените Fingerprint на firefox или safari.
После проверки нажмите кнопку Сохранить, чтобы применить настройки.
Также может потребоваться выпустить новые ключи для подключения, если старые перестанут работать — приложение сообщит об этом перед сохранением настроек.
Если подключение не работает
Если подключение по протоколу XRay перестало работать после применения новых настроек, вернитесь к последней рабочей конфигурации или сбросьте настройки протокола по инструкции выше.
Если проблема сохраняется, проверьте, удаётся ли подключиться к серверу по SSH. Если сервер доступен, попробуйте подключение через AmneziaWG. Если этот протокол ещё не установлен, воспользуйтесь инструкцией по установке VPN на свой сервер.
